Här är Sveriges vanligaste lösenord – kan knäckas på en sekund

2024 11 15

För sjätte året i rad har säkerhetssajten Nordpass listat Sveriges vanligaste lösenord.

Listan vittnar om att svenska folket inte anstränger sig för att skapa säkra lösenord till webbplatser, sociala medier och e-postkonton.

Tolv av lösenorden på top 20-listan kan knäckas på en sekund, enligt Nordpass.

– Det är sjätte året vi – den här gången, i samarbete med NordStellar – analyserar människors lösenordsvanor, och gissa vad? De är fortfarande riktigt dåliga, framhåller företaget i en kommentar till undersökningen.

Hela listan

Här är Sveriges vanligaste lösenord:

1, 123456

2, qwerty123

3, qwerty1

4, 123456789

5, hejsan

6, hejhej

7, hejsan123

8, bajskorv

9, password

10, 12345678

11, qwerty

12, 123123

13, sommar

14, dinmamma

15, fotboll

16, 12345

17, hejhej123

18, abc123

19, lol123

20, kalleanka

”Världens sämsta lösenord”

Att ”123456” toppar lösenordslistan var väntat, men oroväckande.

Sifferkombinationen är ett av tolv lösenord som går att knäcka på en sekund.

– “123456” har återigen tagit titeln världens sämsta lösenord! Faktum är att det under denna sexåriga studie toppade listorna som det vanligaste lösenordet 5 av 6 gånger, skriver Nordpass.

Tips: Så skapar du ett starkt lösenord 

Det finns ett antal saker att tänka på för att skapa ett starkt lösenord. 

Sajten "Generatepassword.com" rekommenderar bland annat följande: 

- Ditt lösenord bör innehålla minst 10 tecken och vara en kombination av versaler, gemener, siffror och specialtecken.

- Använd en lösenordshanterare för att hantera och förvara dina slumpade lösenord organiserat, krypterat och bekvämt. På detta sätt behöver du bara komma ihåg ditt huvudlösenord - så försäkra dig om att du memorerar detta i hjärnan.

- Återanvänd aldrig ett lösenord! Använd ett unikt lösenord för varje konto. Om ett av dina konton blir hackat kan hackern inte komma åt dina andra konton, vilket begränsar skadan.

- Skicka aldrig lösenord via mail eller via messenger-tjänster.

- Använd inte lösenord som är lätta att gissa sig till, t ex ”password123” eller ”admin”.

- Aktivera multi-factor autentisering (MFA) eller två-stegs-autentisering för alla tjänster där det är möjligt. Att använda mobilnummer, app, bank-ID eller fingeravtryck som sekundär faktor ger ytterligare ett lager av säkerhet. Även om någon känner till ditt lösenord så räcker inte detta för att logga in.

- Försäkra dig om att dina säkerhetsfrågor (om du skulle glömma ditt lösenord) är extremt svåra att lista ut.

- Förvara aldrig dina lösenord i klartext, inte ens på din lokala enhet.

Om du använder en lösenordsgenerator för att skapa dina lösenord, försäkra dig om att servern använder SLL (https) och att de genererade lösenorden inte sparas på servern.

- Använd aldrig familjens namn eller husdjur, ord från ordlistor eller personliga referenser som lösenord. Undvik även födelseår, postnummer, husnummer osv. Dessa är enkla att gissa eller knäcka via brute-force.

- Dela aldrig dina personliga lösenord med någon, inte ens familjemedlemmar eller nära vänner.

Foto: F. Irsara

Text: Redaktionen

Jätteras mellan USA och Sverige

2026 09 01

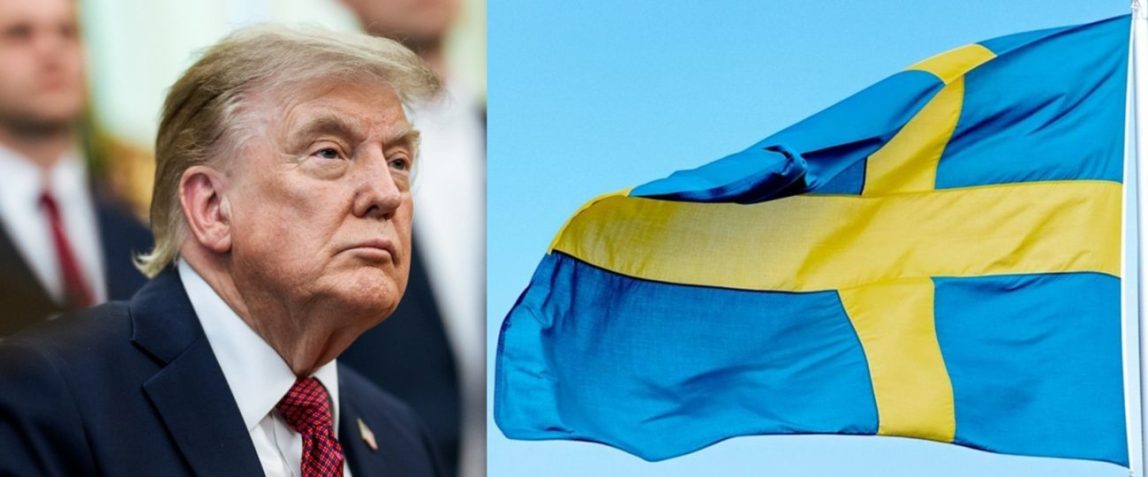
Bilden av USA som handelspartner har förändrats kraftigt i Sverige.

Västsvenska Handelskammarens rapporterar om ett kraftigt ras i svenska företags syn på den amerikanska marknaden.

Enligt en ny rapport från organisationen har 64 procent av de svenska företagen en negativ syn på den amerikanska marknaden, jämfört med 21 procent under samma period förra året.

Samtidigt vänder många företag bort blicken från USA. Bara 20 procent uppger att de kommer att öka sin närvaro i landet, jämfört med 38 procent året innan.

Svenska företag vänder i stället blickarna mot Norden och EU. Hela 74 procent ser positivt på utvecklingen i Norden, medan motsvarande andel för EU är 69 procent. Dessutom planerar 71 procent att öka sin närvaro i Norden och 67 procent inom EU.

– I en mer osäker värld söker sig företagen mot marknader där villkoren upplevs som stabila och förutsägbara, säger Charlotte Ljunggren, vd för Västsvenska Handelskammaren.

– Det gör Europas inre marknad ännu viktigare för ett handelsberoende Västsverige. Samtidigt behöver svenska företag fortsatt kunna konkurrera och göra affärer på de stora globala marknaderna.

LÄS OCKSÅ: Sverige i EU-botten gällande bostadspriser

EU i blickfånget

Rapporten visar också att 69 procent av företagen bedömer att omsättningen i den egna branschen kommer att öka.

Över hälften av företagen (53 procent) pekar ut EU-medlemskapet som viktigt för deras konkurrenskraft. Samtidigt anser endast 27 procent att Sverige i dag driver företagens intressen väl inom EU.

–  Företagen ser tydligt värdet av EU, men de efterfrågar också ett Sverige som är mer aktivt i frågor som påverkar deras konkurrenskraft. När Europa blir viktigare för företagen blir det också viktigare att Sverige har inflytande över de beslut som fattas, säger Charlotte Ljunggren.

ANDRA LÄSER: Attack vid Östersjön

Foto: Official White House Photo by Molly Riley resp T. Flyckt

Text: Redaktionen


08 april 26

Nya regler för din router – gäller från 11 september

2026 09 01

Din router kan vara hackad av Rysslands militära underrättelsetjänst (GRU).

Det har Finlands motsvarighet till Säpo, Skyddspolisen, varnat för.

Enligt myndigheten har ryska hackare utnyttjat dåligt skyddade routrar i vanliga bostäder runt om i Europa. I korthet innebär det att många med en router för hemmabruk kan ha främjat ryskt cyberspionage, utan att veta om det.

– Kapade nätverksenheter har kunnat användas som en del av en så kallad operativ skyddsinfrastruktur, som både möjliggör att cyberspionagetrafik maskeras som vanlig nätverkstrafik och försvårar upptäckt, indentifiering och spårning av aktören, framhåller Skyddspolisen i ett uttalande.

Nya regler införs

Nu agerar EU.

Unionens nya lagstiftning Cyber Resilience Act (CRA) träder i kraft den 11 september och innebär betydligt hårdare krav på tillverkare av uppkopplade produkter, som routrar, datorer och mobiltelefoner.

Om en sårbarhet identifieras ska tillverkaren lämna en första varning inom 24 timmar och en fullständig anmälan inom 72 timmar, uppger EU-kommissionen.

För aktivt utnyttjade sårbarheter ska en slutgiltig rapport lämnas senast 14 dagar efter att en korrigerande åtgärd har vidtagits.

Tillverkarna ska också informera användare som påverkas av problemet. Vid behov ska användare även informeras om vilka åtgärder som de behöver vidta för att minska riskerna och konsekvenserna av den upptäcka sårbarheten.  

ANDRA LÄSER: Turkiet vill öppna Ukrainakorridor – i samtal med Kreml och Kyiv

Alla påverkas

Konsumenter i hela Sverige påverkas av den nya lagstiftningen.

– Förordningen gäller för alla produkter med digitala komponenter, både hårdvara och mjukvara, samt för produkternas hela livscykel. Med andra ord omfattas både tillverkare, importörer och distributörer som vill agera på EU:s inre marknad, rapporterar Svenska Institutet för Standarder, SiS.

LÄS OCKSÅ: En av fyra bilister gör fel vid däckbyte 

Foto: S. Phillips - Hostreviews.co.uk

Text: Redaktionen